TLDR: Octopuce a appris l’existence de 2 failles importantes de PHP le 20/10/2026 au soir, le 21/10/2026 entre 16h et 20h, nous mettions à jour tout le parc hébergé et infogéré. À 21h, tout le monde était à jour.
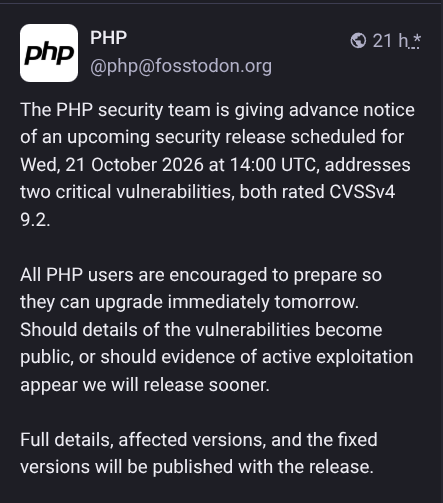
Ce 20 octobre 2026, nous avons appris par notre veille sécurité en ligne que 2 failles de niveau 10.0 (le maximum) avaient été découvertes dans le language PHP, utilisé littéralement partout sur les serveurs sur Internet.
Dans ce genre de situation, nous évaluons rapidement à quel point le logiciel concerné est important pour nos clients – et pour quels clients – est-il omniprésent chez Octopuce ou juste sur quelques machines etc. Dans ce cas, c’est un impact maximum : PHP est installé sur presques toutes nos machines, et utilisé activement par plus des 3/4 de nos clients.
Nous évaluons aussi l’impact de la faille. Ici 9.2 c’est grave, probablement une « RCE » pour « Remote Code Execution » qui en clair permet à n’importe qui ayant la capacité d’exploiter cette faille de lancer une commande de son choix sur votre serveur depuis son accès à Internet.
Enfin, nous évaluons la difficulté à faire cette mise à jour chez les clients impactés : selon la version du logiciel qu’ils utilisent ou la version de Debian Systemd/Linux qui tourne sur leur serveur, cela peut varier entre « très facile » et « impossible »
Dans ce genre de situation, on sait qu’on va passer un mauvais quart d’heure, Octopuce décide donc de mobiliser toute son équipe ce mercredi pour travailler sur ce sujet, et annule tout autre intervention non urgente d’ici à la fin de cette crise.
Déroulement de la révélation de la faille.
Tout d’abord, la faille a été révélée par un individu lambda inconnu, sur le site hackernews. Rapidement, les personnes responsables du langage PHP ont confirmé ce fait, indiqué le numéro des 2 failles référencées (ici, les CVE-2026-109618 et CVE-2026-109619) et expliqué le déroulement de la suite du processus : ils prévoient de publier le 21/10 à 14h UTC des packages logiciels mis à jour sur les différentes distributions Linux.
Octopuce utilisant essentiellement des systèmes sous Debian, nous avons donc vérifié auprès de Debian que des packages seraient bien publiés le 21 à 14h UTC. (16h heure de Paris).
Ensuite, il faut savoir qu’à tout moment, quelqu’un peut publier le détail de cette faille et un code permettant de l’exploiter, PHP est donc prêt à publier plus tôt que prévu si cela arrive. Il faut donc être prêt à tout moment.
Octopuce s’est donc mobilisée dès 8h ce 21 octobre, et a commencé à « préparer le terrain ».
- lister les machines concernées, les clients concernés, leur importance (simple site, espace privé, bancaire ou assurance, données personnelles etc.) et ranger tout ça entre nous pour se diviser le travail
- répondre aux clients qui nous écrivent, ayant reçu leur propre nouvelles de leur côté, et inquiet de cette mise à jour
- trouver des éventuels palliatifs temporaires : comment peut-on protéger les PHP exposés sur Internet avant d’avoir reçu des versions corrigées ?
- préparer divers scénarios selon les clients concernés : application de sécurité en frontal, arrêt de certains services, mises à jour en urgence de versions majeures de PHP (par exemple de 7.4 à 8.2) etc.
- préparer un environnement de compilation : en effet, nous ne sommes pas sûr que des packages pour toutes les versions de PHP et de Debian que l’on utilise seront disponibles ce 21/10, il faut donc qu’on soit prêt à compiler nos propres PHP binaires dans des packages .DEB si besoin
dès 10h, on avait déjà quelques plans. Client après client, on se répartissait le travail : certains répondaient au support en les rassurant, d’autres préparaient les VM de compilation, d’autres mettaient à jour certaines infrastructure pour être prêts, enfin on préparait aussi la copie locale des miroirs de Debian, PHP etc. sur notre serveur de miroir.
Arrive 15h30, et nous apprenions que les packages étaient publiés par Ondřej Surý sur son dépot (voir le paragraphe dédié)
A partir de là, tout se bouscule : on vérifie quelles versions de PHP pour quelles versions de Debian sont disponible, et on lance la mise à jour de milliers de packages depuis nos miroirs locaux, forcément non saturés !
A 20h, tout est terminé, un bon miliers de VM à jour, des clients rassurés, et on termine la compilation pour quelques cas extrêmes.
Demain sera le temps des rapports d’incident, pour les clients qui ont souhaité couper leur service le temps de la mise à disposition des packages, ou pour qui ce type d’événement doit faire l’objet d’un rapport.
deb.sury.org et le packaging inter-version de Ondrej
PHP étant un langage qui évolue, il se présente sous différentes versions, typiquement 5.6, 7.0, 7.4, 8.0, 8.2 etc. au fil de l’histoire (depuis 2000 ou nous étions en PHP 3.x et 2004 ou la 5.0 sortait) les logiciels étaient écrits pour une version récente qui devenait peu à peu obsolète, nécessitant de la maintenance. Fatalement, nombreux sont les clients d’Octopuce qui, aujourd’hui encore, et malgré nos relances, utilisent encore du php 7.x, plus maintenu (voir du php 5.6, antédiluvient…)
En parallèle de cela, le système sur lequel nous faisons tourner nos serveurs, Debian Linux, a aussi ses versions, de Debian 9 (la plus ancienne que nous maintenons encore pour 2 clients) à Debian 13 (la version actuelle), nous avons toujours un patchwork de versions plus ou moins en retard, et sommes toujours en train de mettre à jour ces systèmes.
Si vous avez suivi jusque là, cela signifie que ce 21/10, nous avons eu besoin de dizaines de versions différentes de PHP : de PHP5.6 sur une Debian 9, PHP 8.2 sur une debian 11, à PHP 8.5 sur une Debian 13 (avec pleins de combinaisons contre nature comme PHP8.1 sur une Debian 9 !)
Pour cela, nous participons, à notre hauteur, à travers le projet Freexian au financement du travail d’un mainteneur très compétent fournissant un travail absolument parfait, du nom de Ondřej Surý, qui compile et maintient de nombreuses versions de PHP pour de nombreuses versions de Debian et d’Ubuntu.
Ce 21/10, il nous a littéralement sauvé des heures de travail, pour intégrer le code de PHP corrigé dans ses sources de package Debian, et pour compiler tout cela sur toutes les versions dont nous avions besoin. Merci à lui !
En pratique, il nous a tout de même manqué les php 5.6, 7.2 et 8.1 pour Debian 9, mais son travail étant vraiment excellent, nous avons pu prendre ses sources « telles quelles » et les compiler pour Debian 9 sans aucun problème. Ce type de qualité de maintenance est rare et nous impressionne vraiment !
On se rend compte, avec ce genre d’événement, que la stabilité de l’Internet tiens bien souvent sur les épaules de quelques personnes bien mal financées, ici le groupe de la PHP Fondation et Ondřej. Si votre entreprise utilise et fait des affaires grâces à PHP, vous devriez vraiment aider financièrement, idéalement de manière régulière, les projets en logiciel libre que vous utilisez.
Chez Octopuce, on aide financièrement le libre de 2 manières :
- soit par le financement de projets libre au choix des salariés de l’entreprise, avec une somme dépendante de notre bénéfice annuel, dans le cadre du projet https://copiepublique.fr/
- soit directement sur souhait de la direction de l’entreprise, pour des projets dont nous dépendons concrètement. Le financement de Framasoft pour Peertube ou de Ondřej pour PHP rentre typiquement dans ce cadre.
Quelques liens qui nous ont guidé :)
- La discussion sur le dépot de Sury https://codeberg.org/oerdnj/deb.sury.org/issues/145
- les alertes de php publiées ce jour https://github.com/php/php-src/security/advisories/GHSA-w8hw-w9fx-j79w et https://github.com/php/php-src/security/advisories/GHSA-6wmf-4rv5-p3rp
- l’histoire racontée en anglais en BD et en détail https://calif.io/php2shell/